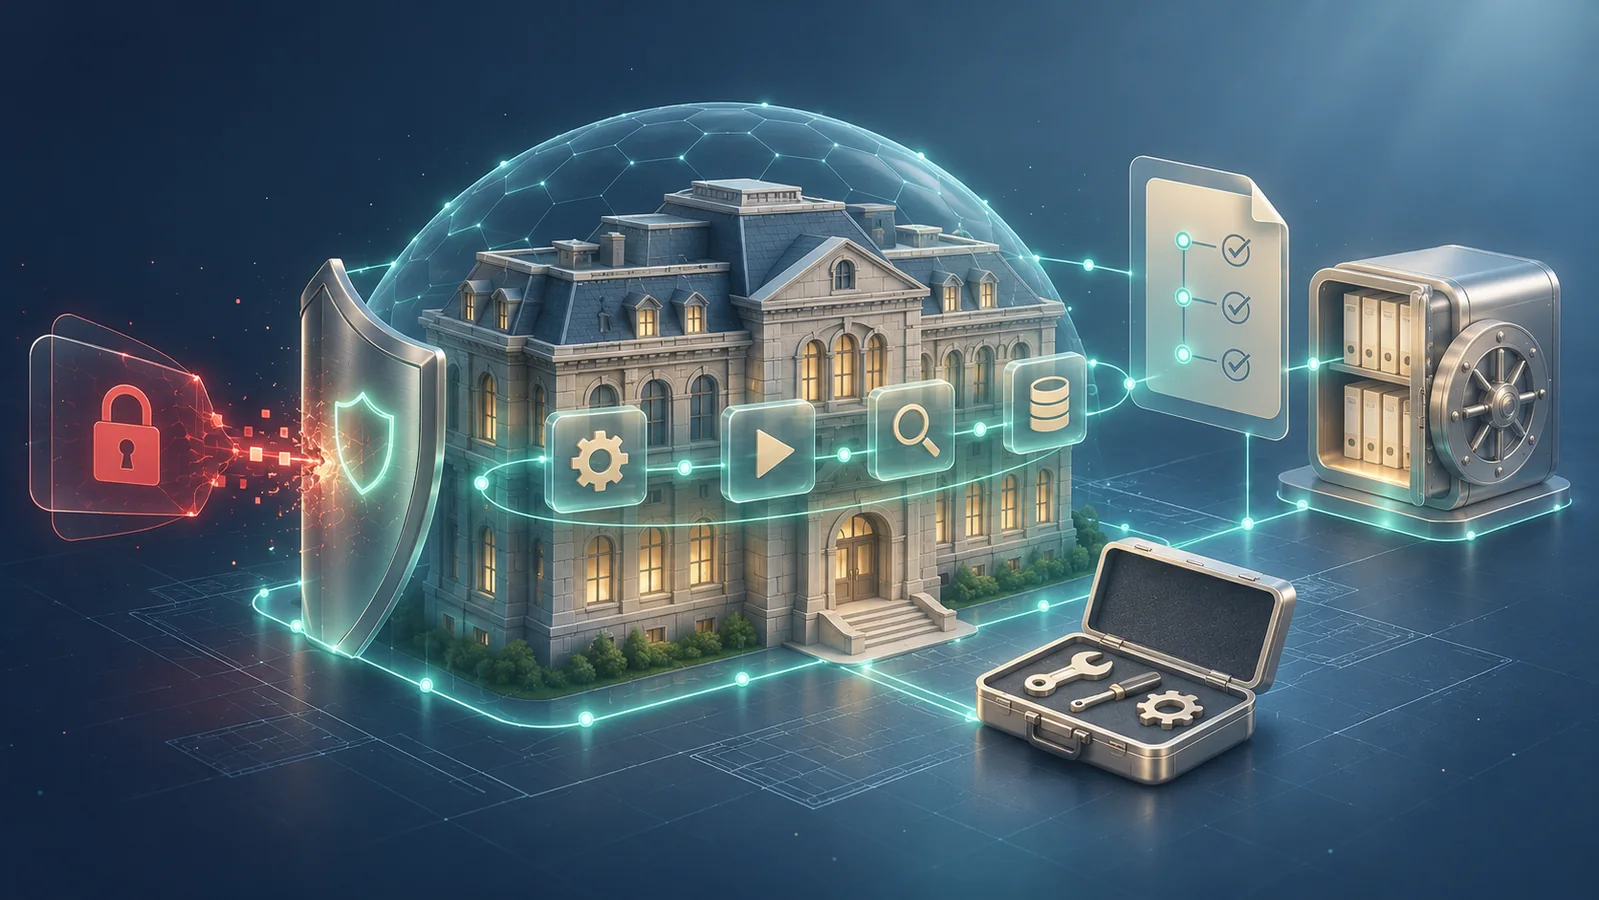
Cette stratégie de défense contre les rançongiciels s’appuie sur l’immuabilité, l’horodatage et la traçabilité pour limiter les dommages et démontrer la conformité à NIS2.
Gouvernance probante vs conformité déclarative
Avant NIS2, la conformité était déclarative : la simple existence d'outils suffisait comme preuve. Après NIS2, il faut démontrer chaque décision, action et contrôle : qui a approuvé quoi, quand, sur quel périmètre. La responsabilité, historiquement déléguée aux équipes techniques, remonte désormais à la direction, qui doit justifier les preuves présentées.
Les preuves demandées en cas de ransomware
| Preuve | Format exploitable |
|---|---|
| Analyse de risques | Rapport signé, horodaté qualifié, hash enregistré dans registre immutable |
| Politique de sauvegarde approuvée | Commit GPG-signé Git avec tag policy-backup |
| Inventaire des actifs critiques | Export JSON depuis CMDB, hash SHA-256, stocké S3 Object Lock |
| Journaux de sauvegarde | Flux append-only vers WORM, chaque ligne horodatée hashée |
| Rapport d'incident ransomware | PDF signé électroniquement, horodaté |
L'immuabilité comme mécanisme de confiance
- WORM : support n'autorisant aucune réécriture après commit ;
- append-only logs : nouvelles entrées uniquement ajoutées en fin ;
- empreintes SHA-256 ou SHA-3 : hash unique dès la création ;
- chaînage Merkle : chaque entrée incorpore le hash précédent ;
- versionnage signé Git + GPG avec horodatage ;
- horodatage qualifié via service certifié ;
- journaux d'audit centralisés SIEM avec réplication immuable.
Lien avec la gestion d'un incident ransomware
- reconstruction chronologique minute par minute grâce aux logs immuables ;
- mesures actives vérifiables par snapshot horodaté du système de détection ;
- décisions documentées : compte-rendu du comité de crise signé, prouvant la validation ;
- notifications réglementaires : copies certifiées, horodatage qualifié ;
- analyse forensique : empreintes hash des images disque comparées au registre.
Mise en œuvre pragmatique PME et ETI
- cartographier les obligations NIS2 applicables ;
- définir un registre des preuves (tableau ou base simple) ;
- attribuer un data custodian par catégorie ;
- automatiser la sauvegarde quotidienne et son enregistrement immuable ;
- protéger via versionnage append-only, signatures GPG et Legal Hold ;
- vérifier régulièrement la lisibilité et l'intégrité ;
- tester le dossier d'audit en simulant une demande d'autorité.
Ce que KARL apporte
KARL conserve chaque version documentaire et journal comme preuve durable via l'immuabilité native, l'horodatage précis et la traçabilité complète. En cas de ransomware, l'organisation restaure immédiatement un état sain et dispose de preuves auditables pour démontrer la maîtrise du risque, sans reconstruire l'infrastructure.
Limites à ne pas masquer
- l'immuabilité n'assure pas l'exactitude de la source ;
- conflit RGPD (droit à l'effacement) vs rétention NIS2 nécessitant analyse ;
- l'immuabilité ne remplace pas la prévention.
Pour aller plus loin
Pour aller plus loin :
Lire l'article Challenges sur KARL →